Cómo saber si una app es segura: 9 comprobaciones imprescindibles antes de instalarla
Cómo saber si una app es segura sin depender de corazonadas: 9 comprobaciones ordenadas por fiabilidad, del desarrollador a los permisos y al origen real.
 Madhammer
October 21, 2026
20 min de lectura
Cómo saber si una app es segura no se resuelve con una corazonada ni con una sola señal: se resuelve cruzando varias comprobaciones que cualquiera puede verificar en la propia ficha de la tienda, antes de pulsar instalar. La mayoría de los textos sobre el tema repiten cinco consejos genéricos —mira los permisos, lee las reseñas— sin decir qué hacer cuando esas dos cosas se contradicen. Aquí van nueve comprobaciones concretas, ordenadas por fiabilidad, con lo que cada una demuestra de verdad y lo que no demuestra. Sin antivirus milagrosos, sin tiendas alternativas y sin promesas: solo lo que se puede mirar con el móvil en la mano en dos o tres minutos.
Índice
La respuesta corta: cómo saber si una app es segura
La versión breve de cómo saber si una app es segura cabe en una frase: una aplicación merece confianza razonable cuando el desarrollador tiene identidad comprobable e historial, la descarga sale de la tienda que viene con el sistema, la ficha declara qué datos recoge, la última actualización es reciente y cada permiso que pide se explica por una función que tú puedes ver en pantalla.
Si esas cinco condiciones se cumplen, el riesgo es bajo. Si falla el desarrollador o falla el origen, ninguna otra señal lo compensa: una ficha bonita, cinco estrellas y un millón de descargas aparentes no arreglan una app publicada por una cuenta anónima creada hace dos semanas.
La razón por la que hace falta cruzar señales es sencilla. Cada indicador individual se puede falsificar o malinterpretar. Las reseñas se compran. Las capturas se copian. El número de instalaciones se infla. El nombre se imita cambiando una letra. Lo que no se falsifica con facilidad es la combinación: un historial largo de apps publicadas bajo el mismo nombre, con actualizaciones repartidas en el tiempo y una declaración de datos coherente con lo que la app hace, resulta muy costoso de fingir.
Conviene también ajustar las expectativas sobre las tiendas oficiales. Sus revisiones automáticas filtran mucho, pero no todo, y de vez en cuando aparecen aplicaciones que se retiran después de haber acumulado instalaciones. En su artículo sobre descargas, INCIBE aconseja usar solo las tiendas oficiales y revisar el desarrollador, las valoraciones y los permisos antes de instalar, de modo que la lectura de la ficha sigue siendo cosa del usuario.
- Dos minutos de lectura de ficha filtran la mayoría de los casos problemáticos.
- Ninguna comprobación aislada es concluyente: el valor está en el cruce.
- Lo que no puedes verificar cuenta como señal negativa, no como señal neutra.
- Si dudas y la app no te hace falta hoy, no instalarla es una decisión válida.
Las 9 comprobaciones ordenadas por fiabilidad
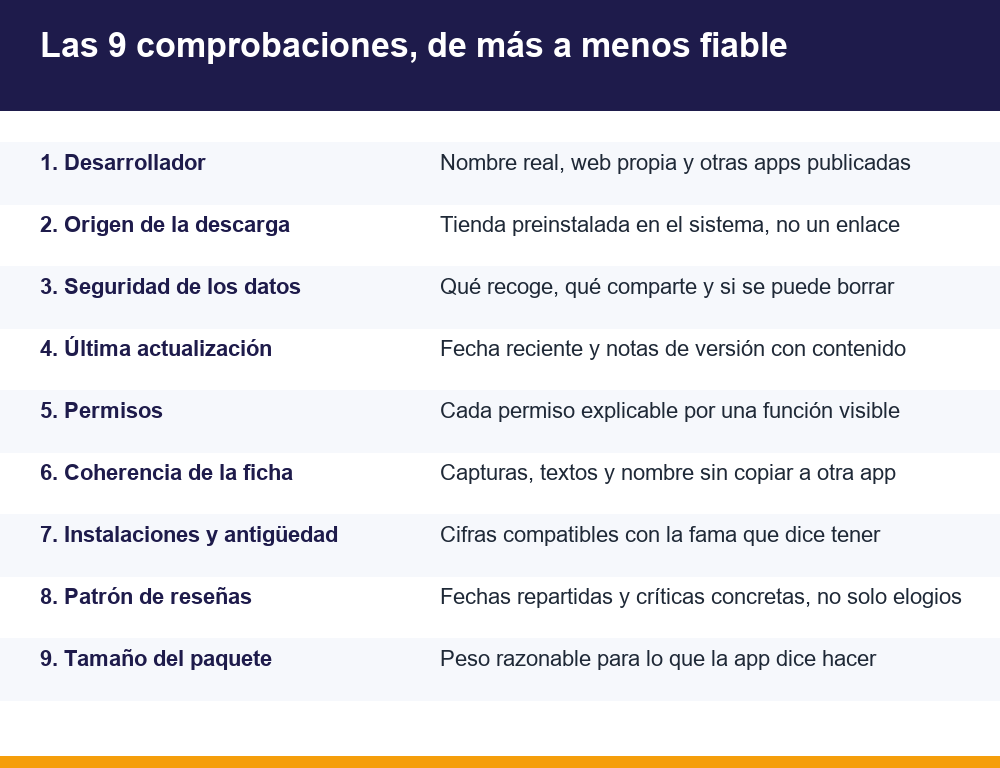
La lista siguiente está ordenada a propósito. Las primeras comprobaciones son difíciles de falsificar y por tanto pesan mucho; las últimas son útiles como confirmación, pero nunca deberían decidir por sí solas. Este orden es la diferencia entre una lista de consejos sueltos y un método repetible.
| # | Comprobación | Qué demuestra | Fiabilidad |
|---|---|---|---|
| 1 | Identidad e historial del desarrollador | Que hay alguien localizable detrás y con reputación que perder | Alta |
| 2 | Origen de la descarga | Que el paquete ha pasado un filtro y recibirá actualizaciones | Alta |
| 3 | Declaración de seguridad de los datos | Qué se recoge, con quién se comparte y si se puede eliminar | Alta |
| 4 | Fecha de la última actualización | Que alguien sigue manteniendo y corrigiendo la app | Media-alta |
| 5 | Coherencia permisos / función | Si el acceso solicitado tiene sentido para lo que hace | Media-alta |
| 6 | Coherencia de la ficha | Si imita el nombre, el icono o las capturas de otra app | Media |
| 7 | Instalaciones y antigüedad | Si las cifras encajan con la notoriedad que aparenta | Media |
| 8 | Patrón de reseñas | Si las opiniones parecen orgánicas o fabricadas en bloque | Baja-media |
| 9 | Tamaño del paquete | Si el peso es plausible para la función declarada | Baja |
Una forma práctica de usar la tabla: exige que las tres primeras comprobaciones salgan bien siempre. Si alguna de ellas falla, cierra la ficha. Si las tres pasan, usa las seis siguientes para decidir entre dos apps parecidas o para detectar imitaciones. Ese reparto evita el error más común, que es instalar algo dudoso porque tiene buena nota media.
El orden también sirve para lo que ninguna lista de cinco consejos explica: qué hacer cuando dos señales se contradicen. Y se contradicen a menudo. Una app con 4,8 de nota media y permisos que no encajan con su función no es un empate, porque el permiso ocupa el puesto cinco y la nota media ni siquiera aparece como criterio propio —solo cuenta el patrón de reseñas, en el puesto ocho—. Al revés, una app con reseñas tibias, publicada por un desarrollador con diez años de historial y una declaración de datos mínima, pasa el filtro sin problema.
Cómo aplicar el orden en treinta segundos
- Pulsa el nombre del desarrollador y mira qué más ha publicado y desde cuándo.
- Confirma que estás en la tienda del sistema y que has llegado buscando, no desde un enlace.
- Abre la sección de datos y lee solo dos campos: qué comparte con terceros y si cifra la conexión.
- Mira la fecha de la última actualización y si las notas de versión dicen algo real.
- Repasa los permisos y comprueba que puedes justificar cada uno señalando una función visible.
- Si algo de lo anterior falla, no sigas buscando argumentos a favor: busca otra app.
El desarrollador y su historial: la señal más fuerte
En la ficha de cualquier tienda, el nombre del desarrollador es un enlace. Púlsalo. Lo que aparece al otro lado es, con diferencia, la información más valiosa para decidir si una app es segura, y es justo la que casi nadie mira.
Lo que buscas ahí es continuidad. Un desarrollador con cinco o diez aplicaciones publicadas a lo largo de varios años, con actualizaciones repartidas y sin nombres sospechosamente genéricos, tiene algo que perder si una de sus apps se comporta mal. Un desarrollador con una sola app, nombre impersonal y sin web propia no es automáticamente malicioso —todos los proyectos empiezan por algún sitio—, pero sí obliga a ser más exigente con el resto de las comprobaciones.
Señales concretas en la ficha del desarrollador
- Correo de contacto y sitio web: que existan y que el dominio no sea un subdominio gratuito creado hace nada.
- Número de apps publicadas: una sola app con un nombre muy comercial es menos tranquilizador que un catálogo coherente.
- Coherencia temática: desconfía de cuentas que publican a la vez un teclado, una linterna, un editor de fotos y una app de préstamos.
- Nombres casi idénticos a marcas conocidas: si el desarrollador se llama parecido a una empresa famosa pero no es ella, la señal es clara.
- Política de privacidad: que el enlace funcione y lleve a un documento real, no a una página vacía.
Hay un detalle que ayuda mucho y cuesta diez segundos: busca el nombre del desarrollador en la web, no el nombre de la app. Si existe una empresa o una persona identificable detrás, aparecerá algo —su propia página, su repositorio, notas de versión, menciones—. Si el nombre no devuelve nada en absoluto y la app dice tener cientos de miles de instalaciones, esas dos cosas no encajan, y cuando no encajan la explicación más probable es que las cifras estén infladas.
Cuando el desarrollador no resiste este examen, lo habitual es que estemos ante una copia. Ese caso tiene su propia casuística y conviene conocer las señales que delatan una app falsa que imita a otra conocida antes de confiar en el icono y el nombre que aparecen en el listado.
La sección de seguridad de los datos, explicada
Las tiendas principales incluyen en cada ficha un apartado donde el desarrollador declara qué datos recoge la aplicación, con qué fines, si los comparte con terceros y si el usuario puede solicitar su eliminación. En Android suele llamarse seguridad de los datos; en iOS aparece como un resumen de privacidad de la app. Leerlo es la tercera comprobación de la lista y la más infravalorada.
Importa entender qué es exactamente esa sección: una declaración del propio desarrollador, no una auditoría independiente. Nadie ha verificado línea por línea que sea cierta. Su valor es doble. Primero, obliga a poner por escrito lo que la app hace con los datos, y lo escrito se puede comparar después con el comportamiento real. Segundo, y más útil en el día a día, permite comparar entre apps: cuando dos aplicaciones de linterna hacen lo mismo y una declara que comparte ubicación con anunciantes mientras la otra no recoge nada, la decisión es fácil.
Qué leer primero en ese apartado
- Datos compartidos con terceros. Es el campo más revelador. Compartir identificadores y ubicación en una app sin publicidad visible no cuadra.
- Datos recogidos. Mira si incluye categorías sensibles: contactos, mensajes, archivos, información financiera o datos de salud.
- Cifrado en tránsito. Si la app declara que no cifra la conexión, trátalo como motivo suficiente para buscar otra.
- Posibilidad de eliminar los datos. Que exista un procedimiento para borrar la cuenta y lo asociado a ella.
- Coherencia con la descripción. Una app que funciona sin conexión no necesita recoger casi nada.
Un contraste que conviene hacer siempre: compara lo declarado en esa sección con lo que la app promete en su descripción. Una herramienta que edita fotos en el propio móvil no tiene motivo para recoger la lista de contactos. Un lector de códigos no necesita el identificador de publicidad. Cuando la declaración es más amplia que la función, lo que sobra es el verdadero modelo de negocio de la app, y suele ser la venta de datos de uso.
Esta parte resuelve buena porción de la pregunta sobre cómo saber si una app es segura en el sentido que más afecta a la mayoría: no el malware espectacular, sino la recogida silenciosa de datos por aplicaciones que, por lo demás, funcionan perfectamente.
Permisos frente a función declarada
El consejo de mirar los permisos es correcto y está incompleto, porque la lista de permisos no dice nada por sí sola. Una app de mensajería que pide cámara, micrófono, contactos y almacenamiento es normal. Una calculadora que pide lo mismo no lo es. La comprobación útil no consiste en contar permisos, sino en verificar la coherencia entre cada permiso y una función que tú puedas señalar en la interfaz.
La regla práctica: por cada permiso sensible, debes poder completar la frase «lo necesita para…» señalando algo visible. Si no puedes completarla, es un permiso que sobra. Y si la app se niega a funcionar sin un permiso que claramente no necesita, eso también es información.
Conviene además distinguir entre lo que la app pide al instalarse y lo que se le concede después. En los sistemas actuales los permisos sensibles se solicitan en el momento de usarse, y muchos pueden concederse solo una vez o limitarse a una selección. Merece la pena saber revisar permiso por permiso en los ajustes de Android y retirar los que se concedieron en su día sin pensar.
Permisos que piden explicación siempre
- Accesibilidad: permite leer e interactuar con lo que aparece en pantalla. Legítimo en apps de accesibilidad y automatización; muy abusado en lo demás.
- Administración del dispositivo: apenas tiene usos domésticos y dificulta la desinstalación.
- Mostrarse sobre otras apps: útil en burbujas de chat, también en pantallas superpuestas que imitan a otras.
- SMS y registro de llamadas: fuera de una app de teléfono o mensajes, rara vez se justifica.
- Ubicación en segundo plano: distinta de la ubicación puntual; exige una razón muy concreta.
- Instalar otras aplicaciones: casi nunca tiene sentido en una app de consumo.
Hay una señal adicional que vale la pena mirar: el momento en que llega la petición. Un permiso que se solicita justo cuando intentas usar la función que lo necesita es coherente. Un permiso que aparece en la primera pantalla, antes de que la app te haya mostrado nada, no responde a una necesidad técnica, sino a la esperanza de que aceptes sin leer. Si además el diálogo insiste tras una negativa, la app está priorizando el acceso por encima de su propio funcionamiento.
Reseñas: lo que casi todos leen mal
La nota media es el dato menos informativo de la ficha. Se infla con facilidad y los sistemas de puntuación tienden a concentrarse en los extremos. La pregunta sobre cómo saber si una app es segura no se contesta con un 4,7, se contesta con el patrón de las opiniones.
Ordena las reseñas por más recientes y fíjate en la forma, no en el contenido. Las opiniones orgánicas están repartidas en el tiempo, tienen longitudes dispares, mencionan funciones concretas y modelos de móvil, e incluyen quejas específicas. Las fabricadas llegan en bloques, en fechas próximas, con frases cortas y elogios genéricos que no describen nada que la app haga.
Patrones que delatan reseñas poco creíbles
- Decenas de valoraciones máximas concentradas en pocos días, justo después del lanzamiento.
- Textos elogiosos que nunca mencionan una función concreta ni un problema resuelto.
- Mezcla extrema: muchas de cinco estrellas y muchas de una, sin opiniones intermedias.
- Críticas recientes que hablan de cobros inesperados, publicidad a pantalla completa o imposibilidad de darse de baja.
- Respuestas del desarrollador que no responden: el mismo texto copiado bajo cada crítica.
Las críticas negativas recientes y detalladas son, paradójicamente, la parte más valiosa. Ahí aparecen los problemas reales: suscripciones difíciles de cancelar, funciones prometidas que están tras un pago, rendimiento que degrada el móvil. Nada de eso aparece en la descripción oficial.
Un último detalle sobre las reseñas: compara la fecha de las más antiguas con la antigüedad declarada de la app. Si una aplicación dice llevar años disponible pero no hay ninguna opinión anterior a hace tres meses, lo más probable es que la ficha se haya reutilizado, que el nombre haya cambiado o que las valoraciones previas correspondieran a otro producto. Un cambio de nombre o de propietario no es por sí mismo un problema, pero sí explica por qué la nota media puede no tener nada que ver con la app que estás a punto de instalar.
Origen de la descarga, tamaño y actualizaciones
El origen es la segunda comprobación por fiabilidad y, en la práctica, la que más consecuencias tiene. Instalar desde la tienda preinstalada en el sistema aporta tres cosas: un filtro previo, un canal de actualizaciones automáticas y un mecanismo de retirada si la app resulta problemática. Un paquete descargado de un enlace recibido por mensaje no tiene ninguna de las tres: nadie lo revisó, no se actualizará solo y, si mañana se descubre que hacía algo indebido, nadie te avisará.
El patrón de riesgo más frecuente no es técnico, es de contexto: un mensaje con urgencia, un enlace directo a un archivo de instalación y una app que pide habilitar la instalación desde orígenes desconocidos. Cuando esas tres cosas coinciden, la respuesta correcta es no continuar, con independencia de lo convincente que parezca el remitente.
Dentro de la propia tienda hay además una distinción que conviene tener presente: llegar a la ficha buscando el nombre no es lo mismo que llegar pulsando un enlace. Un enlace puede llevarte a una ficha concreta elegida por quien te lo envió, y si esa ficha es una imitación, la verás con el aspecto habitual de la tienda y bajarás la guardia. Buscar tú mismo y comparar los dos o tres primeros resultados cuesta unos segundos y evita justo ese caso.
Fecha de actualización y notas de versión
Una app sin actualizaciones en dos o tres años es un problema aunque nunca haya sido maliciosa: arrastra bibliotecas antiguas y fallos ya conocidos que nadie va a corregir. Mira la fecha y mira también las notas de versión. Si solo dicen «correcciones de errores» desde hace años, es señal de abandono o de publicación automatizada.
El extremo opuesto también dice algo. Actualizaciones muy frecuentes y sin explicación, en una app sencilla que no ha cambiado de aspecto, merecen una mirada: cada versión nueva es una oportunidad de añadir permisos o funciones que no estaban cuando la instalaste. Por eso tiene sentido revisar de vez en cuando qué se le ha concedido a lo que ya tienes, y no solo mirar con lupa lo que se instala por primera vez.
El tamaño del paquete como última comprobación
El peso es la señal más débil de las nueve y hay que usarla con cuidado, porque muchas apps legítimas son grandes. Su valor es comparativo: un supuesto lector de códigos de 300 MB, o una app con muchas funciones anunciadas que pesa 2 MB porque en realidad solo abre una página web dentro de una ventana, merecen una segunda mirada. Un efecto secundario útil de esta revisión es darse cuenta de cuánto ocupa lo que ya no se usa; a partir de ahí, hacer sitio en el móvil desinstalando lo que ya no abres reduce a la vez el espacio ocupado y la superficie expuesta.
Errores frecuentes al evaluar una app
Entender cómo saber si una app es segura también consiste en dejar de hacer unas cuantas cosas que dan una falsa sensación de control. Estos son los fallos que más se repiten.
- Fiarse de la nota media. Es el dato más fácil de manipular de toda la ficha.
- Confundir popularidad con seguridad. Las cifras de instalación se inflan, y una app muy instalada puede seguir recogiendo más datos de los necesarios.
- Dar por buena la tienda oficial sin leer nada. El filtro ayuda; no sustituye a la lectura de la ficha.
- Buscar la app por el nombre y pulsar el primer resultado. Las imitaciones viven precisamente ahí, y a veces aparecen por encima del original.
- Conceder todos los permisos al primer aviso. El diálogo aparece cuando tienes prisa, y eso no es casual.
- Pensar que una app de seguridad compensa lo demás. Ninguna herramienta instalada después arregla una app que pidió y obtuvo acceso a todo.
- No revisar nunca lo ya instalado. Una app puede cambiar de dueño, de modelo de negocio y de permisos tras una actualización.
Un apunte de sentido común sobre dinero: cualquier aplicación que pida datos de pago sin motivo claro, acceso a los mensajes para «verificar» una cuenta o la instalación de otro paquete adicional para completar el registro está haciendo algo que no necesita hacer. No hay prisa que justifique continuar.
Hay un octavo error que merece mención propia, porque es el más humano: buscar argumentos a favor cuando ya has decidido instalar. Si una app te hace falta hoy y la primera comprobación sale mal, la tentación es seguir leyendo hasta encontrar algo que tranquilice —una reseña amable, un icono conocido, un número grande de descargas—. Las comprobaciones solo sirven si se aplican antes de haber elegido, y no después para confirmar la elección.
Qué hacer si ya instalaste una app sospechosa
Si la lectura anterior te ha hecho desconfiar de algo que ya tienes en el móvil, el orden importa. Se trata de cortar accesos antes de borrar, porque una vez desinstalada la app ya no podrás revisar qué tenía concedido.
- Retira los permisos sensibles desde los ajustes de la aplicación: ubicación, cámara, micrófono, contactos, accesibilidad y archivos.
- Quítale el acceso a datos en segundo plano y desactiva las notificaciones para que deje de insistir.
- Comprueba si figura como administrador del dispositivo y revócalo; mientras lo sea, la desinstalación puede fallar.
- Revisa las suscripciones activas en la cuenta de la tienda y cancela lo que corresponda a esa app antes de borrarla.
- Desinstálala y reinicia el teléfono.
- Cambia las contraseñas de los servicios a los que la app tuvo acceso, empezando por el correo, y revisa las sesiones abiertas.
- Revisa el consumo de datos y la batería de los días siguientes para confirmar que el comportamiento extraño ha cesado.
Si hubo un cargo que no reconoces o facilitaste datos personales en un formulario dentro de la app, documenta todo con capturas antes de borrar nada: fecha, nombre exacto del desarrollador, importes y pantallas. Esa información es la que después hace falta para gestionar el asunto con tu entidad o con el servicio afectado.
Conviene revisar también lo que la app pudo dejar enlazado fuera del móvil. Si en algún momento iniciaste sesión con una cuenta de correo o de red social, entra en la sección de aplicaciones conectadas de esa cuenta y retira el acceso desde ahí; desinstalar del teléfono no siempre corta ese permiso. Y si la app enviaba notificaciones por su cuenta, comprueba que han dejado de llegar tras el reinicio.
Y una nota final sin dramatismo: la mayoría de las aplicaciones de las tiendas principales funcionan como dicen. El objetivo de estas nueve comprobaciones no es vivir con miedo al botón de instalar, sino convertir dos minutos de lectura en una decisión informada y reservar la desconfianza para los casos que la merecen.
Preguntas frecuentes
¿Cómo se verifica la seguridad de una aplicación?
Cruzando varias señales de la propia ficha, no una sola. Mira en este orden: la identidad e historial del desarrollador, el origen de la descarga, la sección de seguridad de los datos, la fecha de la última actualización y la coherencia entre los permisos que pide y las funciones que ofrece. Si las tres primeras salen bien, el riesgo es bajo; si falla el desarrollador o el origen, ninguna otra señal lo compensa.
¿Qué indica que una aplicación puede ser maliciosa?
Las combinaciones son más reveladoras que los indicios aislados: desarrollador sin historial ni web, permisos que no se explican por ninguna función visible (accesibilidad, SMS, administración del dispositivo), nombre o icono que imitan a una app conocida, oleadas de reseñas máximas en pocos días, ausencia de actualizaciones durante años y peticiones para instalar paquetes adicionales o habilitar orígenes desconocidos.
¿Es seguro descargar apps fuera de la tienda oficial?
Instalar desde la tienda preinstalada en el sistema aporta tres cosas que un archivo descargado de un enlace no tiene: un filtro previo, actualizaciones automáticas y un mecanismo de retirada si la app resulta problemática. Fuera de ahí asumes tú esas tres funciones. El caso de mayor riesgo es el clásico: un mensaje con urgencia, un enlace directo a un instalador y una petición de habilitar orígenes desconocidos.
¿Sirven de algo las reseñas para saber si una app es fiable?
Sirven, pero no la nota media, que es el dato más fácil de manipular. Lo útil es el patrón: ordena por más recientes y fíjate en si las opiniones están repartidas en el tiempo, tienen longitudes dispares y mencionan funciones concretas. Las críticas negativas recientes y detalladas son la parte más valiosa, porque ahí aparecen los cobros inesperados y las bajas imposibles.
¿Qué es la sección de seguridad de los datos de una ficha de app?
Es el apartado donde el desarrollador declara qué datos recoge, con qué fines, si los comparte con terceros, si cifra la conexión y si pueden eliminarse. Es una declaración propia, no una auditoría externa, así que su valor está en dos cosas: obliga a poner por escrito lo que la app hace con los datos, y permite comparar dos apps parecidas para ver cuál pide bastante menos que la otra.
¿Qué hago si ya instalé una app sospechosa?
Corta accesos antes de borrar. Retira los permisos sensibles, quítale datos en segundo plano, revoca la administración del dispositivo si la tiene, cancela cualquier suscripción asociada, desinstala y reinicia. Después cambia las contraseñas de los servicios a los que tuvo acceso, empezando por el correo, y vigila unos días el consumo de datos. Si hubo cargos o diste datos personales, guarda capturas antes de borrar nada.
{"@context": "https://schema.org", "@type": "FAQPage", "mainEntity": [{"@type": "Question", "name": "¿Cómo se verifica la seguridad de una aplicación?", "acceptedAnswer": {"@type": "Answer", "text": "Cruzando varias señales de la propia ficha, no una sola. Mira en este orden: la identidad e historial del desarrollador, el origen de la descarga, la sección de seguridad de los datos, la fecha de la última actualización y la coherencia entre los permisos que pide y las funciones que ofrece. Si las tres primeras salen bien, el riesgo es bajo; si falla el desarrollador o el origen, ninguna otra señal lo compensa."}}, {"@type": "Question", "name": "¿Qué indica que una aplicación puede ser maliciosa?", "acceptedAnswer": {"@type": "Answer", "text": "Las combinaciones son más reveladoras que los indicios aislados: desarrollador sin historial ni web, permisos que no se explican por ninguna función visible (accesibilidad, SMS, administración del dispositivo), nombre o icono que imitan a una app conocida, oleadas de reseñas máximas en pocos días, ausencia de actualizaciones durante años y peticiones para instalar paquetes adicionales o habilitar orígenes desconocidos."}}, {"@type": "Question", "name": "¿Es seguro descargar apps fuera de la tienda oficial?", "acceptedAnswer": {"@type": "Answer", "text": "Instalar desde la tienda preinstalada en el sistema aporta tres cosas que un archivo descargado de un enlace no tiene: un filtro previo, actualizaciones automáticas y un mecanismo de retirada si la app resulta problemática. Fuera de ahí asumes tú esas tres funciones. El caso de mayor riesgo es el clásico: un mensaje con urgencia, un enlace directo a un instalador y una petición de habilitar orígenes desconocidos."}}, {"@type": "Question", "name": "¿Sirven de algo las reseñas para saber si una app es fiable?", "acceptedAnswer": {"@type": "Answer", "text": "Sirven, pero no la nota media, que es el dato más fácil de manipular. Lo útil es el patrón: ordena por más recientes y fíjate en si las opiniones están repartidas en el tiempo, tienen longitudes dispares y mencionan funciones concretas. Las críticas negativas recientes y detalladas son la parte más valiosa, porque ahí aparecen los cobros inesperados y las bajas imposibles."}}, {"@type": "Question", "name": "¿Qué es la sección de seguridad de los datos de una ficha de app?", "acceptedAnswer": {"@type": "Answer", "text": "Es el apartado donde el desarrollador declara qué datos recoge, con qué fines, si los comparte con terceros, si cifra la conexión y si pueden eliminarse. Es una declaración propia, no una auditoría externa, así que su valor está en dos cosas: obliga a poner por escrito lo que la app hace con los datos, y permite comparar dos apps parecidas para ver cuál pide bastante menos que la otra."}}, {"@type": "Question", "name": "¿Qué hago si ya instalé una app sospechosa?", "acceptedAnswer": {"@type": "Answer", "text": "Corta accesos antes de borrar. Retira los permisos sensibles, quítale datos en segundo plano, revoca la administración del dispositivo si la tiene, cancela cualquier suscripción asociada, desinstala y reinicia. Después cambia las contraseñas de los servicios a los que tuvo acceso, empezando por el correo, y vigila unos días el consumo de datos. Si hubo cargos o diste datos personales, guarda capturas antes de borrar nada."}}]}